특정 IP에서만 접근할 수 있도록 제한하는 Policy 생성 및 적용하기
Policy > Create Policy > JSON > 아래 내용 적용 > 생성된 Policy를 대상 사용자 권한 목록에 추가
{
    "Version": "2012-10-17",
    "Statement": {
        "Effect": "Deny",
        "Action": "*",
        "Resource": "*",
        "Condition": {
            "NotIpAddress": {
                "aws:SourceIp": [ "{허용 대상 IP}/32" ]
            },
            "Bool": {
                "aws:ViaAWSService": "false"
            }
        }
    }
}
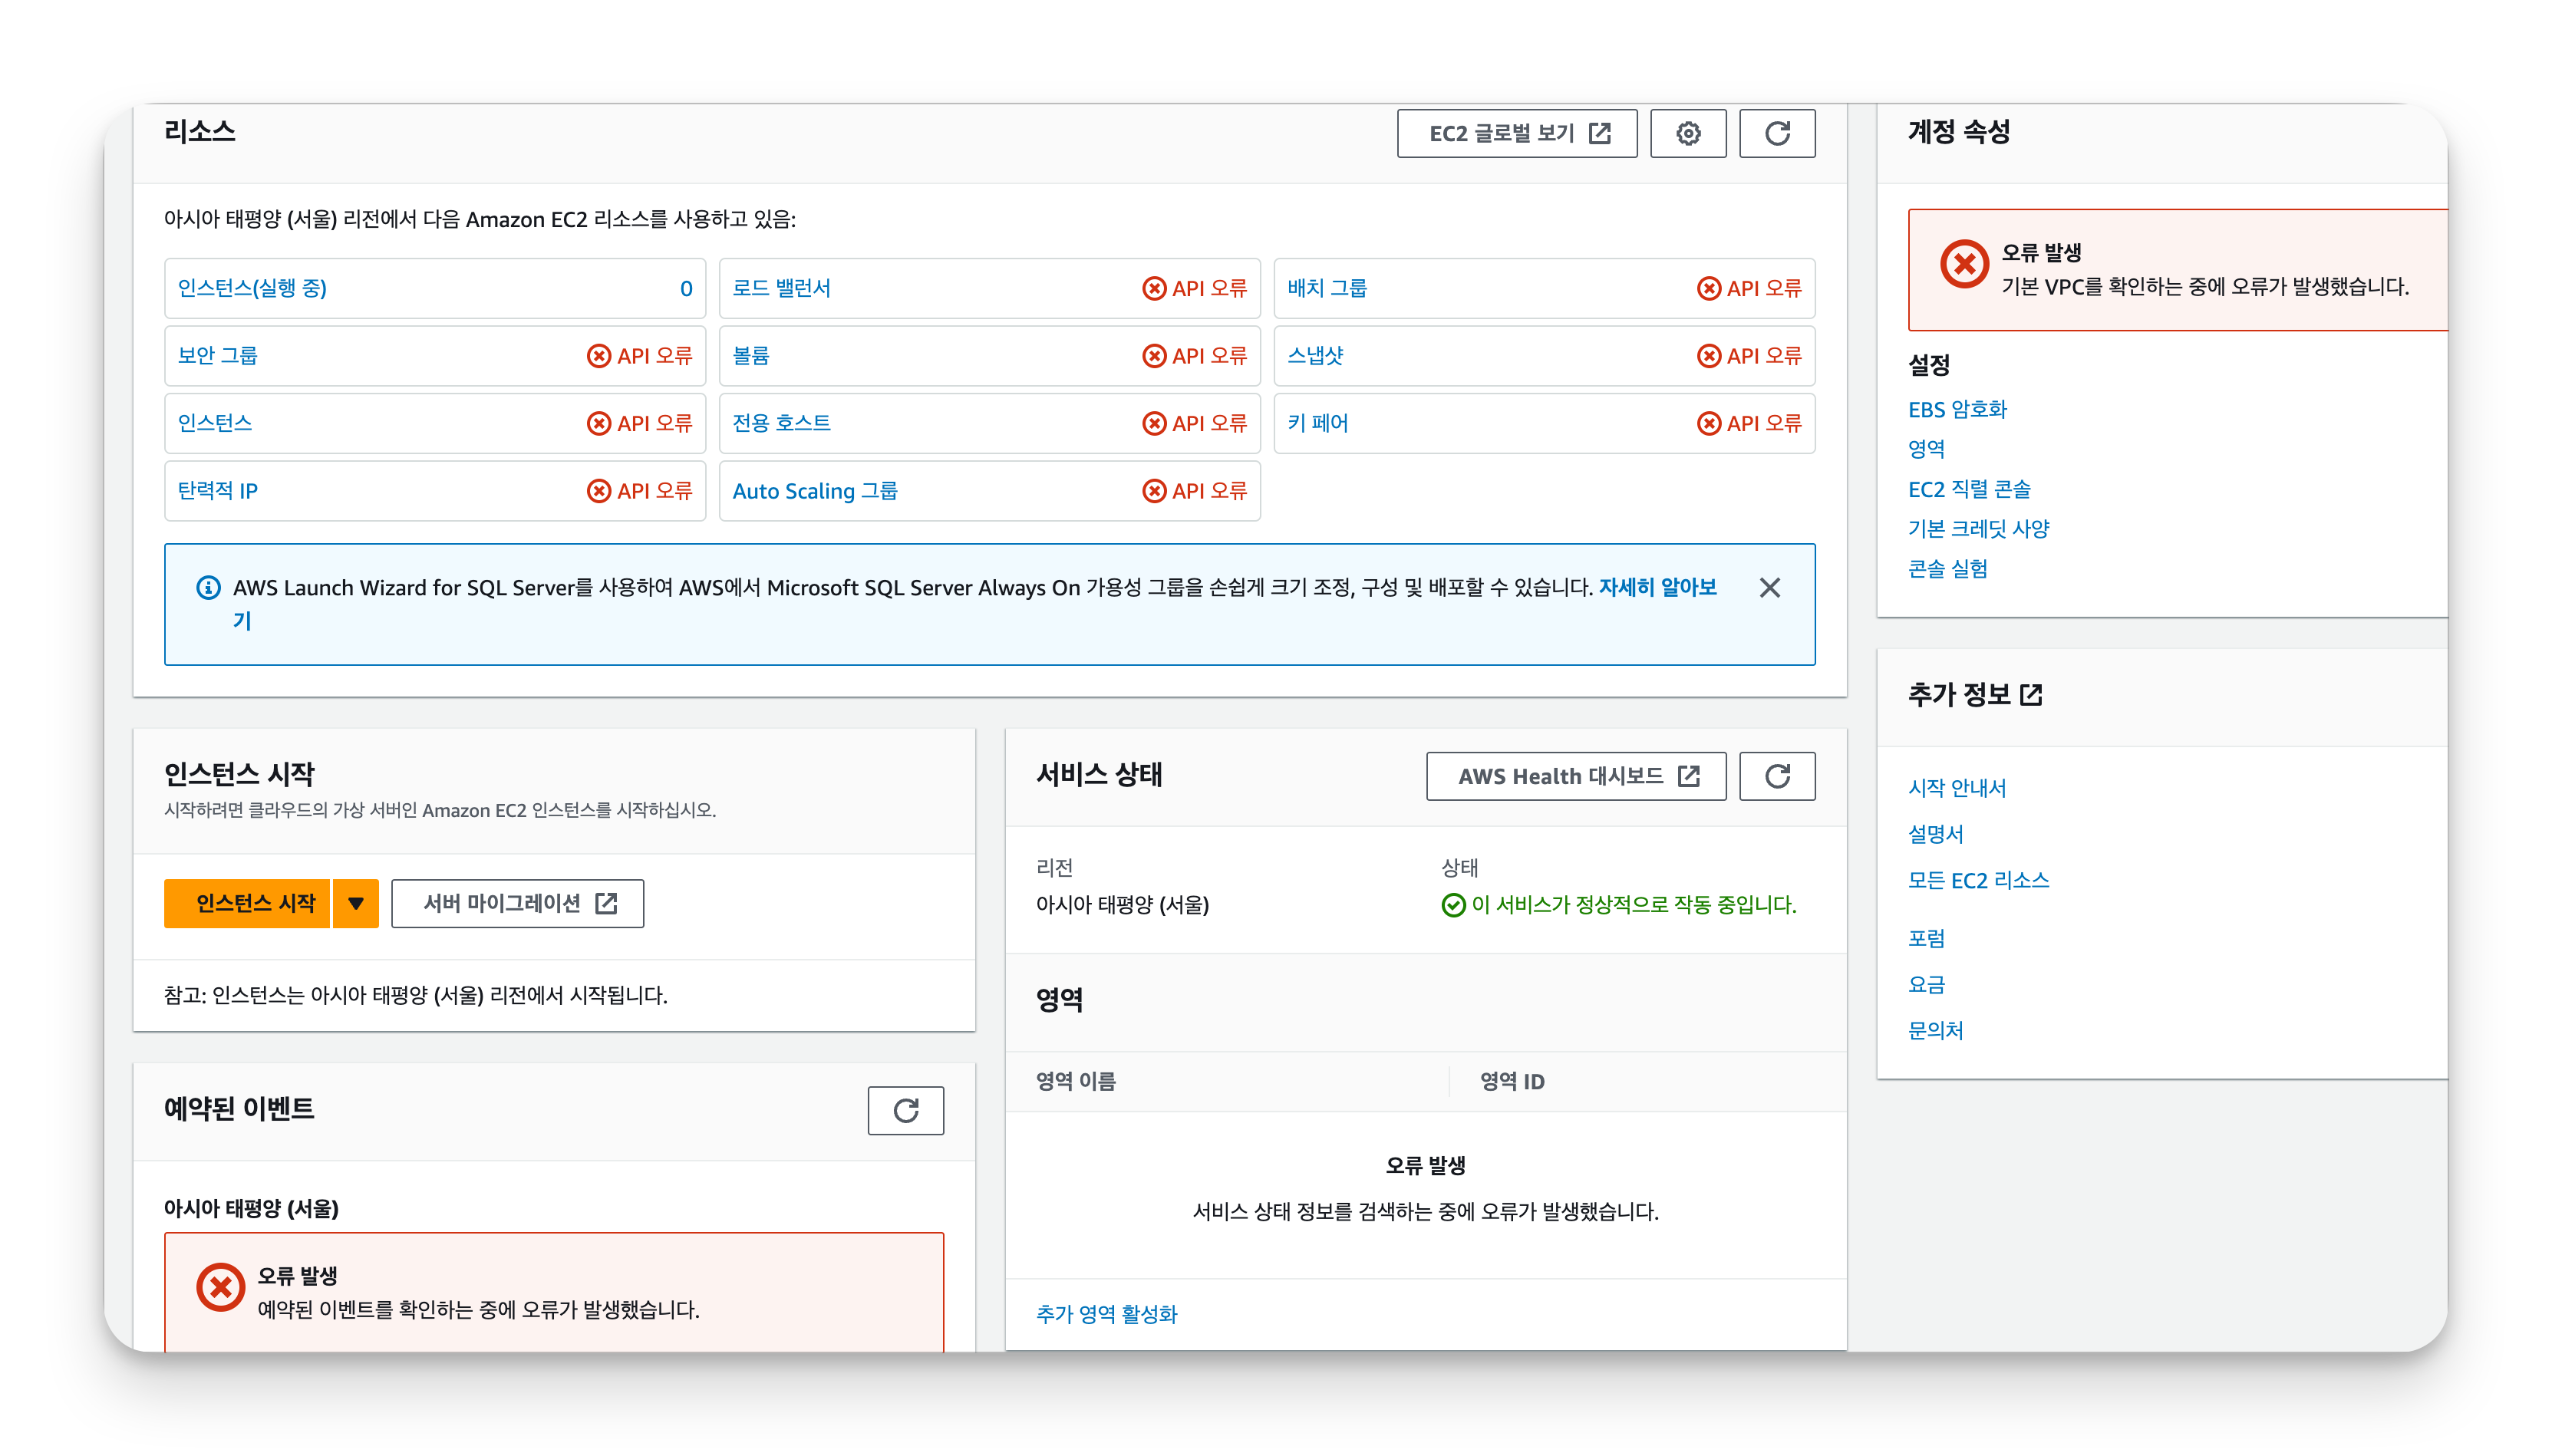
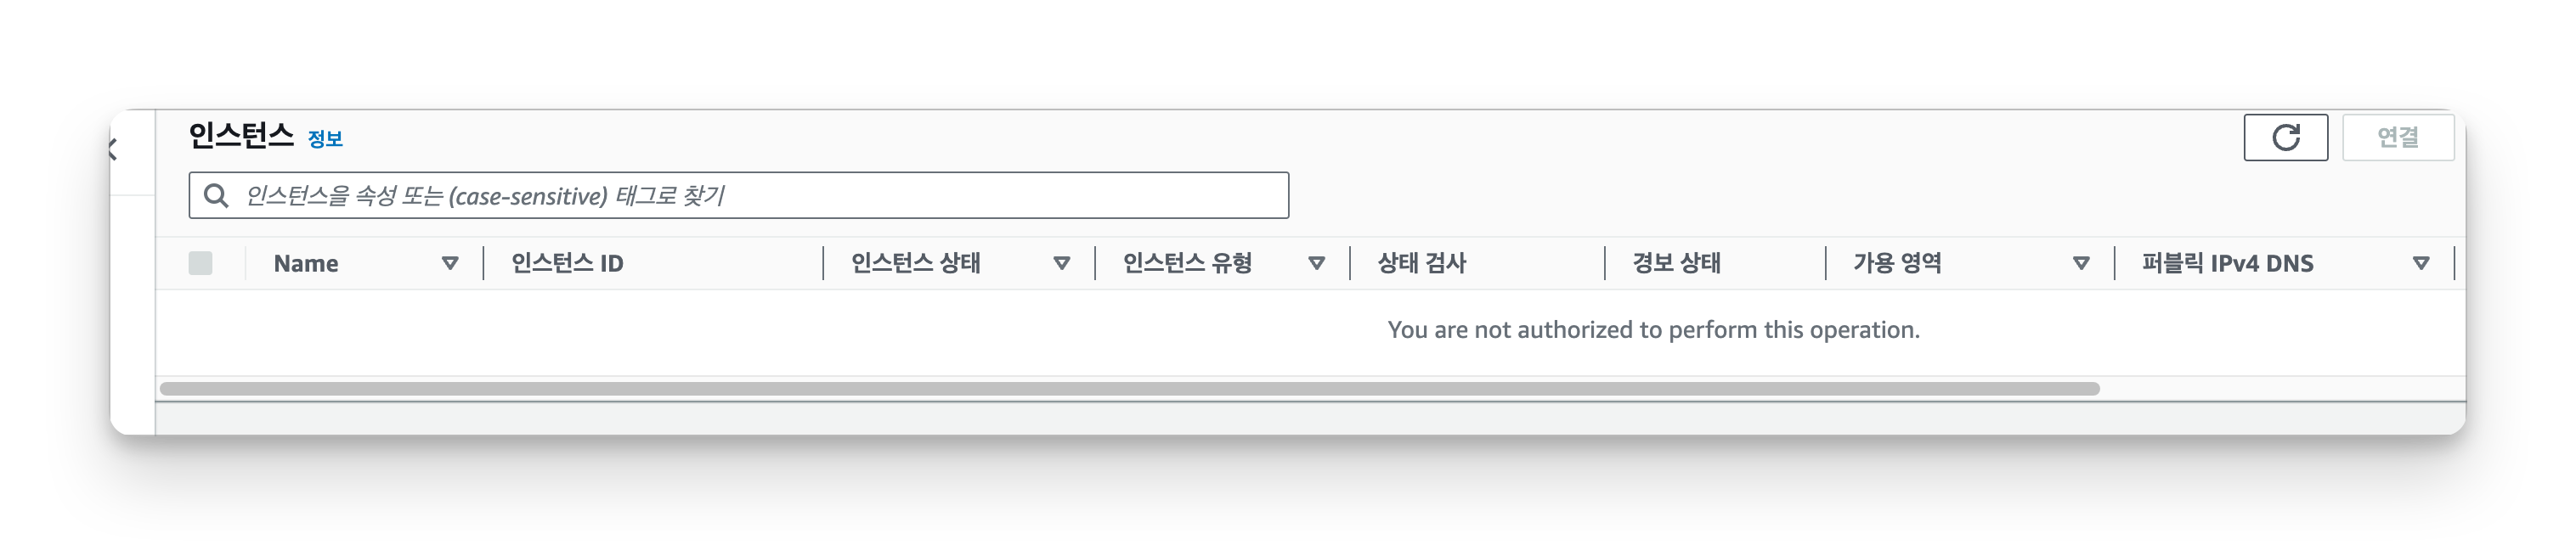
이미 콘솔에 접속되어있는 경우 로그아웃 후 재접속 후 부터 정책이 정상적으로 적용되었다.
콘솔에 여전히 접속은 되지만 서비스 리소스는 확인도 접근도 할 수 없는 상태가 되었다.